
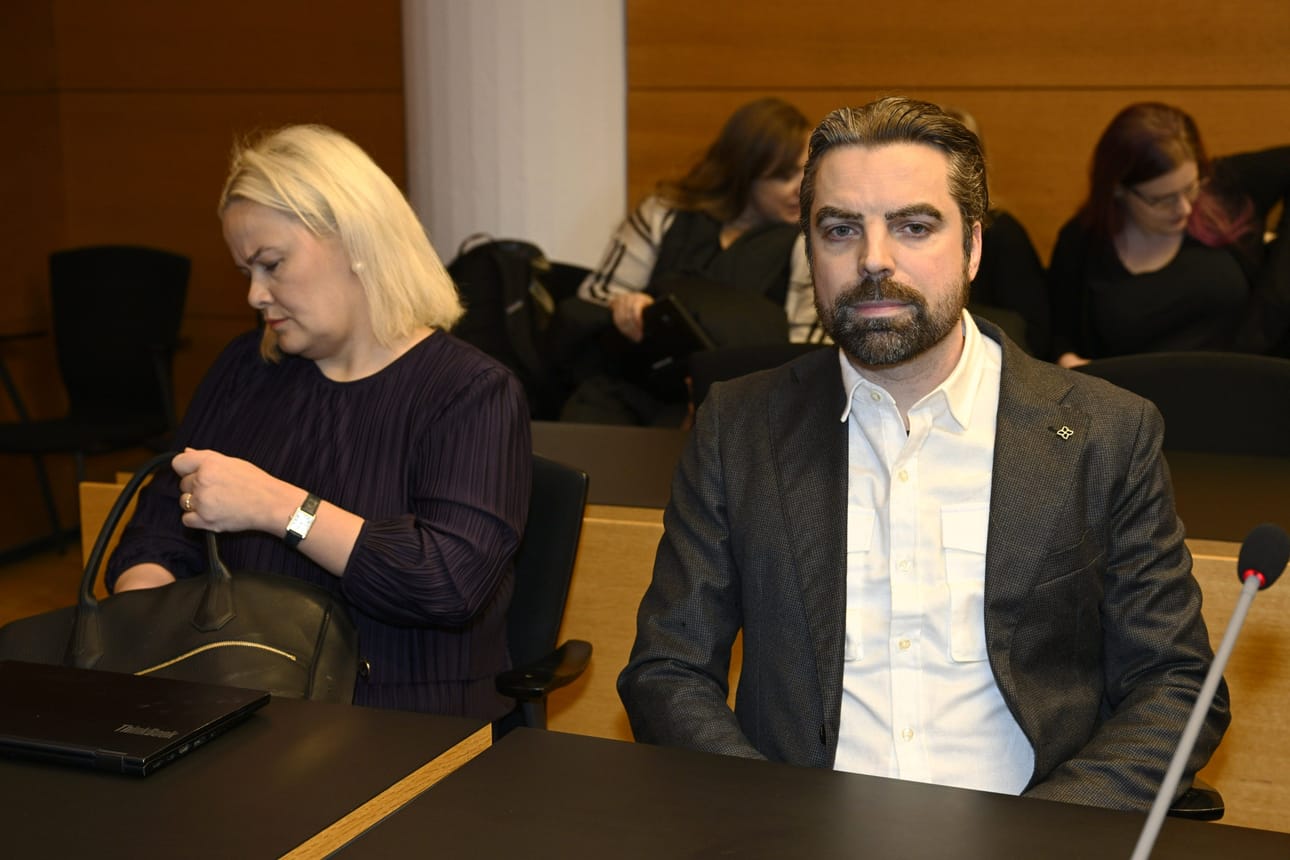
Helsingin käräjäoikeus tuomitsi tiistaina Psykoterapiakeskus Vastaamon entisen toimitusjohtajan tietosuojarikoksesta. Oikeus langetti Ville Samuli Tapiolle, 41, kolmen kuukauden ehdollisen vankeusrangaistuksen.
Oikeuden mukaan Vastaamon potilastietokantaan oli tallennettu asiakkaiden henkilötietoja ja käyntimerkintöjä selkokielisinä ilman riittävää salausta. Tiedot olivat myös sellaisessa muodossa, että ne olivat yhdistettävissä toisiinsa, oikeus sanoi.
Käräjäoikeus katsoi, että Tapio syyllistyi tietosuojarikokseen, koska hän ei ollut toteuttanut Vastaamossa yleisen tietosuoja-asetuksen vaatimusta käsiteltävien henkilötietojen pseudonymisoinnista ja salauksesta. Syytteessä tekoaika ulottui maaliskuun 2019 puolivälistä lokakuun 2020 loppupuolelle.
Syyttäjän mukaan Tapio oli myös muun muassa laiminlyönyt riittävästä tietoturvasta huolehtimisen, antanut viranomaisille vääriä tietoja yritykseen keväällä 2019 kohdistuneesta tietomurrosta sekä määrännyt siihen liittyvää dataa tuhottavaksi. Näiltä muilta osin syyte kuitenkin hylättiin. Käräjäoikeuden mukaan osassa väitetyistä teoista näyttöä ei löytynyt, osan kohdalla syyteoikeus oli ehtinyt vanhentua.
Molemmat osapuolet osin tyytymättömiä tuomioon
Ville Tapio kiisti syytteen oikeudessa kokonaisuudessaan. Tiistaina hänen asianajajansa Liina Kokko kertoi STT:lle, että Tapio hyvin todennäköisesti valittaa hovioikeuteen käräjätuomiosta.
– Tapio on pettynyt tuomioon sikäli, kun käräjäoikeus on katsonut, että hän olisi laiminlyönyt GDPR:n (EU:n tietosuoja-asetuksen) mukaista velvoitetta henkilötietojen pseudonymisoinnista ja salaamisesta. Tältä osin meidän näkemyksemme mukaan oikeuden ratkaisu oli hieman yllättävä, koska kyseessä ei ole ollut pakottava velvoite, Kokko sanoi.
Kokon mukaan henkilötiedot oli Vastaamossa pseudonymisoitu tietokantataulujen tasolla ja tietoliikenne oli salattu.
– Erimielisyytemme syyttäjien kanssa on koskenut sitä, onko se ollut riittävää vai ei -- tähän asiaan liittyy tulkinnanvaraisia kysymyksiä ja hyvin suurella todennäköisyydellä Tapio tulee hakemaan tähän hovioikeuden kannanottoa.
Myös syyttäjäpuoli harkitsee valittamista. Syyttäjä Pasi Vainio sanoi, että syyttäjät ovat erimielisiä käräjäoikeuden kanssa ainakin siitä, miten oikeus oli arvioinut syytteen osatekojen vanhentumista.
– (Vastaamon tietoturvan) turvallisuuteen tai sen laiminlyönnin arviointiin ei päästy, kun oikeus oli katsonut vanhentumista näin. Meillä on siitä eri käsitys ja sen osalta mietimme valituksen jättämistä hovioikeuteen, Vainio kertoi.
Oikeus: Vastaamosta olisi voitu viedä tietoja monet kerrat
Syyttäjä lähti siitä, että Vastaamoon kohdistui kaksi tietomurtoa, yksi vuonna 2018 ja toinen maaliskuussa 2019. Viranomaiset ovat epäilleet, että vuonna 2018 tehdyssä murrossa vietiin potilastiedot, joilla asiakkaita myöhemmin kiristettiin. Syyttäjän mukaan Vastaamossa ei oltu tästä murrosta tietoisia.
Tapion syytteessä oli kyse maaliskuun 2019 tietomurrosta ja sen jälkeisestä ajasta. Syyttäjän mukaan ulkopuolinen taho murtautui 15. maaliskuuta 2019 Vastaamon potilastietokantaan, sotki tietokannan ja jätti potilastietokantapalvelimelle kiristysviestin. Syyttäjän mukaan Tapio tiesi tietomurrosta heti sen tapahduttua.
Tapio sanoi, etteivät it-työntekijät kertoneet hänelle tietomurrosta ja että asia paljastui hänelle vasta syksyllä 2020. Silloin Vastaamo kertoi julkisuuteen joutuneensa kiristyksen kohteeksi, ja selvitys ja poliisitutkinta tapahtumista aloitettiin.
Myös käräjäoikeus katsoi, että kiristykseen käytetyt henkilötiedot vietiin todennäköisimmin jo vuonna 2018. Oikeuden mukaan potilastietojärjestelmää ei ollut silloin pseudonymisoitu eikä salattu, eikä näin ollut tehty myöskään maaliskuun 2019 tietomurron jälkeen, vaikka silloin järjestelmään tehtiinkin joitain muutoksia.
Käräjäoikeuden mukaan maaliskuun 2019 jälkeenkin Vastaamosta olisi voitu anastaa asiakkaiden arkaluonteiset ja luottamukselliset henkilötiedot niin, että ne ja käyntimerkinnät olisivat olleet toisiinsa yhdistettävissä ja luettavissa.
– Tämän vuoksi sillä, oliko Tapio ollut tosiasiassa tietoinen https://15.3.2019 tehdystä tietomurrosta, ei ole merkitystä ratkaisun kannalta. Näin ollen Tapion on katsottava menetelleen tahallisesti, oikeus katsoi.
Oikeus: Tapio halusi salata ongelmat Vastaamon ostajalta
Oikeuden mukaan Tapion tietoisuus tietokannan ongelmista selviää viesteistä, joita Tapio lähetti Vastaamon it-työntekijöille huhtikuussa 2019. Viestinvaihtoa käytiin juuri ennen kuin Tapiolla oli Vastaamon yrityskauppaan liittyvä tapaaminen.
Pääomasijoittaja Intera Partners hankki osake-enemmistön Vastaamosta muutama kuukausi maaliskuun tietomurron jälkeen.
Oikeuden mukaan viesteistä ilmenee, että Tapio tiesi yleisen tietosuoja-asetuksen pseudonymisointia ja salausta koskevat artiklat sekä sen, että Vastaamon tietokannassa niitä ei ollut noudatettu.
It-työntekijät laittoivat Tapiolle ehdotuksiaan tilanteen korjaamiseksi, joihin tämä vastasi muun muassa, että "Tässä kohtaa olisi tarkoituksenmukaista mennä kevyimmällä mahdollisella tavalla, että voidaan käyntimerkintöjen ja lausuntojen sanoa oleva salattu" ja "Pystytkö googlaamaan vaikka sitten vaihtoehtoisia tapoja "suojata" ptj data?".
– (Tapio) on yrittänyt saada (it-työntekijöiltä) minimitason täyttävää ratkaisua, kuvausta ja suunnitelmaa jo seuraavaksi päiväksi. Käräjäoikeus katsoo edellä lausutun perusteella, että Vastaamossa käytössä ollutta henkilötietojen käsittelytapaa oli ollut tarkoitus peitellä vastapuolelta, koska henkilötietoja ei ollut pseudonymisoitu eikä salattu ja että tämä on ollut Tapion tiedossa, oikeus sanoi tuomiossaan.
Tapio kertoi saaneensa tappouhkauksia
Tietosuojarikoksesta tuomitaan sakkoja tai enintään vuosi vankeutta. Oikeus katsoi, että Tapion tekoa oli pidettävä erityisen moitittavana, kun otetaan huomioon tietojen määrä, korostettu arkaluonteisuus sekä pitkä tekoaika.
Oikeuden mukaan rikoksen vakavuus puolsi vankeusrangaistuksen määräämistä ehdottomana. Asiaa kokonaisuutena harkittuaan sekä huomioiden, että Tapiota ei ole aiemmin tuomittu rikoksista, käräjäoikeus katsoi, että rangaistus voitiin määrätä ehdollisena.
Rangaistusta määrätessään oikeus otti kohtuullistamisperusteena huomioon asian saaman erittäin laajan julkisuuden ja sen vaikutukset Tapion elämään. Tapio kertoi oikeudessa, että hän oli muun muassa saanut tappouhkauksia.
– Kun lisäksi huomioon otetaan Tapion kertoma saamistaan erilaisista uhkauksista, käräjäoikeus katsoo, että on olemassa rikoslain 6 luvun 7 pykälän 1 kohdan mukainen edellytys kohtuullistamisperusteen soveltamiselle. Käräjäoikeus pitää oikeudenmukaisena ja riittävänä seuraamuksena teosta kolmen kuukauden ehdollista vankeusrangaistusta, oikeus katsoi.
KRP:n mukaan Vastaamon tietoturva oli erittäin heikko
Keskusrikospoliisin (KRP) esitutkinnan aikana selvisi, että Vastaamolla oli tapahtunut useita tietomurtoja ja muita tietoturvapoikkeamia. KRP:n mukaan Vastaamon tietoturvaa paranneltiin vuosien varrella jonkin verran, mutta ongelmat eivät poistuneet.
– Vastaamolle lokakuussa 2020 tietoturvaa parantamaan palkatut asiantuntijat ovat kuvanneet Vastaamon tietoturvaa erityisen heikoksi, huonoksi ja alkeelliseksi sekä Vastaamon tapaa huolehtia tietoturvasta suhteessa heidän hallinnoimansa tiedon arkaluonteisuuteen selkeästi puutteelliseksi ja erittäin heikoksi, esitutkintapöytäkirjassa sanottiin.
KRP:n mukaan potilastietokannan käyttäjätunnuksen salasana on ollut seitsemän merkkiä pitkä ja selkokielinen. Se ei ole sisältänyt isoja kirjaimia tai erikoismerkkejä, ja se oli ollut käytössä vuodesta 2012.
Vastaamoon kohdistunut epäilty törkeä tietomurto on vielä esitutkinnassa. Siitä epäiltynä on vangittu 25-vuotias mies.